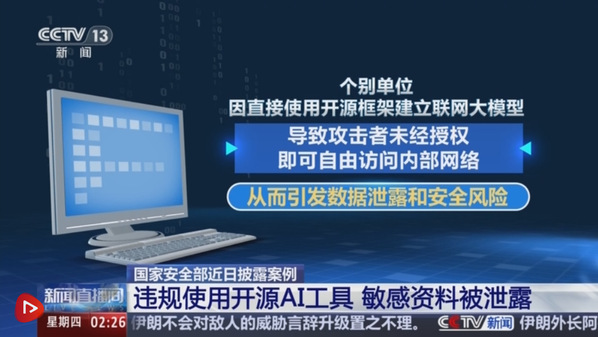
央视网消息:当前,AI大模型赋能千行百业,这位能干又贴心的“数字伙伴”正加速融入我们的日常生活。当AI的触角延伸越广、嵌入越深,一些风险也随之而来。来看国家安全部近日披露的案例。
国家安全部近日披露案例,个别单位因直接使用开源框架建立联网大模型,导致攻击者未经授权即可自由访问内部网络,从而引发数据泄露和安全风险。
案例显示,某单位工作人员在处理内部文件时,违规使用开源AI工具,由于电脑系统默认开启公网访问且未设密码,导致敏感资料被境外IP非法访问和下载。
何为“开源大模型”?有哪些安全隐患?
刚才提到的开源框架大模型指的是什么?存在哪些安全隐患?我们来听专家的解读。
专家表示,网民在使用AI工具时,往往忽略了一个问题,就是AI工具有储存数据的功能。网民投喂给AI的任何文件、图片等数据,AI都会进行存储。
网民将敏感数据投喂给AI工具后,这些被AI存储的数据是如何泄露的呢?首先这些数据对AI工具的开发者是完全开放的,开发者可以利用权限看到这些数据。另外,目前AI工具很多都是开源的,黑客也会利用大模型本身漏洞攻击入侵大模型后台,获得数据。
保护数据安全 切勿给AI工具投喂敏感数据
AI工具具有数据存储功能,因此专家提醒,在日常使用中,切勿给AI工具投喂敏感数据。
来源:央视网
声明:本站所有文章,如无特殊说明或标注,均为本站原创发布。任何个人或组织,在未征得本站同意时,禁止复制、盗用、采集、发布本站内容到任何网站、书籍等各类媒体平台。如若本站内容侵犯了原著者的合法权益,可联系我们进行处理。

评论(0)